


Entenda o que são ataques DDoS, como eles funcionam e conheça as principais estratégias para identificar ameaças, proteger sua infraestrutura e reduzir o risco de indisponibilidade de sites e serviços online.
Ataques DDoS estão entre as ameaças mais comuns e perigosas para sites, aplicações e serviços online. Em poucos minutos, esse tipo de ataque pode causar lentidão, instabilidade e até a indisponibilidade completa de sistemas, afetando operações, vendas e a experiência dos usuários.
O problema é que os ataques evoluíram. Hoje, muitos deles conseguem agir de forma mais discreta, explorando aplicações específicas e dificultando a detecção por ferramentas tradicionais de segurança.
Resumo do artigo
- Ataque DDoS é uma sobrecarga intencional que derruba sites, servidores e aplicações;
- Ataques modernos conseguem agir de forma mais discreta e difícil de detectar;
- Lentidão, falhas e instabilidade podem indicar tentativas de ataque;
- Proteger a infraestrutura exige monitoramento, redundância e mitigação automática;
- Soluções especializadas ajudam a bloquear tráfego malicioso e reduzir impactos;
- Firewalls, proteção em nuvem e análise comportamental reforçam a defesa contra ataques.
O que é um ataque DDoS?
Um ataque DDoS ocorre quando um sistema deixa de conseguir responder normalmente às solicitações dos usuários. Na prática, o serviço fica lento, instável ou totalmente fora do ar devido ao excesso de requisições enviadas ao mesmo tempo.
Embora falhas técnicas também possam causar indisponibilidade, nos ataques DDoS essa interrupção é intencional. O objetivo é impedir o acesso a servidores, redes, aplicações, dispositivos ou transações online por meio da sobrecarga da infraestrutura.
Esse tipo de ataque costuma utilizar múltiplos dispositivos conectados à internet para gerar tráfego em massa de forma coordenada, aumentando o impacto da operação e dificultando o bloqueio da origem das requisições.
Como funciona um ataque DDoS?
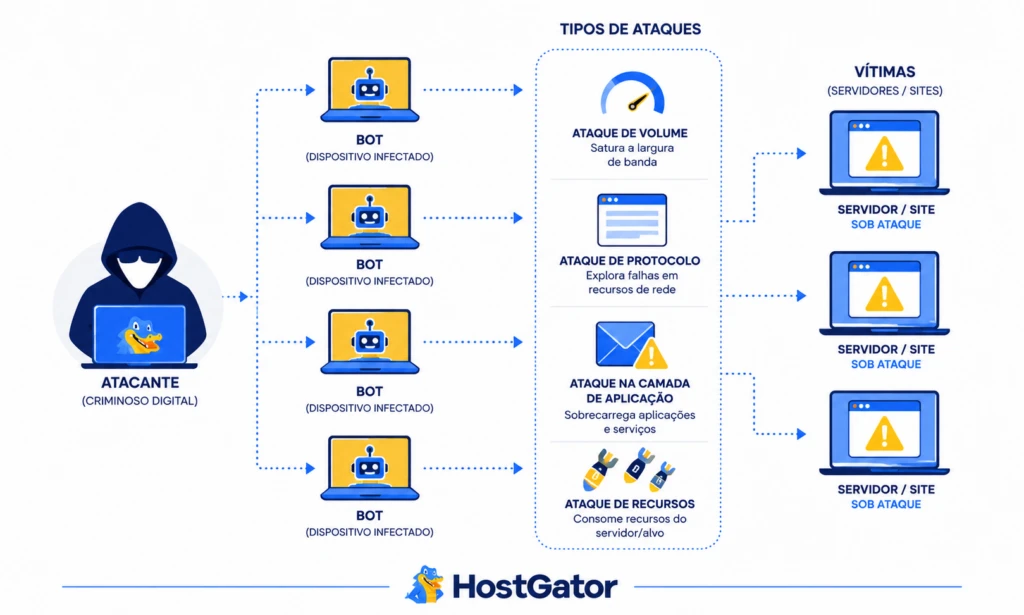
Os ataques DDoS funcionam a partir do envio massivo de tráfego para um sistema até que ele não consiga mais processar as requisições normalmente. Como consequência, sites, aplicações e serviços online podem ficar indisponíveis por longos períodos.
Setores que dependem de operações digitais contínuas, como instituições financeiras e órgãos públicos, estão entre os principais alvos dos cibercriminosos. Além da interrupção dos serviços, esses ataques também podem ser usados para causar prejuízos operacionais e facilitar tentativas de obtenção de informações financeiras e comerciais.
As motivações por trás dos ataques variam de acordo com o objetivo dos criminosos. Entre os casos mais comuns, estão:
- ataques com motivação financeira;
- ações retaliatórias;
- disputas políticas ou ideológicas;
- tentativas de extorsão ou sabotagem.
Nos ataques motivados por dinheiro, por exemplo, grupos especializados podem ser contratados por terceiros para executar a operação. Independentemente da motivação, o resultado costuma ser o mesmo: indisponibilidade da rede, interrupção de serviços online e prejuízos para empresas e usuários.
Esses ataques também podem comprometer a experiência do usuário, afetar vendas, interromper operações críticas e gerar perda de confiança nos serviços digitais.
Como identificar um ataque DDoS?
Um ataque DDoS geralmente é identificado por sinais como lentidão excessiva, falhas de carregamento e indisponibilidade de sites, aplicações ou serviços online. Isso acontece porque o sistema recebe um volume muito alto de solicitações simultâneas, ultrapassando sua capacidade de resposta.
Na prática, servidores atacados passam a processar milhares de acessos ao mesmo tempo. Como consequência, usuários legítimos encontram dificuldades para acessar páginas, concluir ações ou utilizar serviços normalmente.
Entre os tipos mais comuns de ataque, estão:
| Tipo de Ataque | Como funciona |
|---|---|
| SYN Flood | Sobrecarrega conexões de rede e servidores |
| HTTP GET Flood | Envia excesso de requisições para páginas e aplicações |
| Ataques de camada 7 | Consomem recursos de aplicativos e serviços específicos |
Esses ataques podem variar bastante em complexidade. Enquanto alguns geram grandes picos de tráfego facilmente perceptíveis, outros operam de forma mais discreta.
Os ataques voltados para a camada 7, por exemplo, são considerados mais sofisticados porque simulam comportamentos legítimos de usuários. Em vez de apenas inundar a rede com tráfego, eles exploram aplicações específicas para consumir recursos gradualmente.
Isso dificulta a detecção por sistemas tradicionais de proteção, principalmente porque o volume de acessos pode parecer normal em um primeiro momento. Dessa forma, o ataque consegue permanecer ativo por mais tempo antes de ser identificado.
Como evitar um ataque DDoS?
Os ataques DDoS continuam crescendo em volume e complexidade, principalmente contra empresas que dependem de serviços online para manter suas operações. A boa notícia é que existem estratégias capazes de reduzir significativamente os riscos e minimizar os impactos desse tipo de ataque.
Embora muitos provedores de internet ofereçam proteção contra ataques das camadas 3 e 4, isso normalmente não é suficiente para identificar ameaças mais sofisticadas, especialmente aquelas direcionadas à camada 7. Por isso, a proteção contra DDoS deve envolver diferentes medidas de segurança combinadas.
Plano de resposta
Ter um plano de resposta bem definido ajuda a reduzir o tempo de reação durante um ataque e diminui os impactos operacionais.
Esse planejamento deve estabelecer:
- quais equipes serão responsáveis pela resposta;
- quais sistemas precisam de prioridade;
- como manter serviços essenciais funcionando;
- quais ferramentas serão usadas para monitoramento e mitigação;
- quais procedimentos devem ser executados em caso de indisponibilidade.
Além de agilizar a resposta, um plano estruturado reduz falhas de comunicação e ajuda a manter a continuidade das operações durante incidentes.
Cuidando da arquitetura
Uma infraestrutura resiliente reduz os riscos de indisponibilidade causados por ataques DDoS. O objetivo é evitar que toda a operação dependa de um único ponto de falha.
Algumas práticas importantes incluem:
| Medida | Objetivo |
|---|---|
| Distribuir servidores em diferentes data centers | Reduzir impactos de falhas localizadas |
| Utilizar redes distintas | Evitar dependência de um único provedor |
| Criar múltiplas rotas de conexão | Aumentar disponibilidade da infraestrutura |
| Eliminar gargalos | Reduzir pontos críticos de interrupção |
Também é importante que os recursos estejam distribuídos geograficamente. Isso aumenta a capacidade de resposta da infraestrutura e reduz os impactos caso um ambiente específico seja comprometido.
Além da distribuição física, a diversidade de fornecedores e conexões ajuda a evitar interrupções generalizadas durante ataques de grande escala.
Provedores de serviço DDoS
Os serviços de proteção DDoS em nuvem oferecem monitoramento e mitigação para ataques das camadas 3, 4 e 7. Empresas que precisam proteger sites, aplicações e APIs contra grandes volumes de tráfego malicioso utilizam essas soluções.
Entre os principais benefícios estão:
- filtragem automática de tráfego suspeito;
- monitoramento contínuo da rede;
- mitigação de ataques em tempo real;
- maior capacidade de absorção de tráfego;
- proteção de aplicações e serviços críticos.
Muitos provedores também oferecem recursos avançados para identificação de ataques à camada de aplicação, que normalmente são mais difíceis de detectar com soluções tradicionais.
Como a infraestrutura em nuvem possui maior capacidade de banda e distribuição de tráfego, ela tende a suportar melhor ataques em larga escala.
Firewalls
Firewalls modernos ajudam a bloquear tráfego malicioso antes que ele alcance os servidores de origem. Além da filtragem tradicional, muitas soluções atuais incluem mecanismos específicos de proteção contra DDoS.
Na prática, o firewall atua entre a internet e os serviços da empresa, analisando solicitações e identificando comportamentos suspeitos com base em regras de segurança.
Esse processo permite:
- bloquear acessos maliciosos;
- limitar conexões suspeitas;
- reduzir tráfego automatizado;
- impedir parte dos ataques à camada de aplicação.
Embora não resolvam todos os cenários sozinhos, os firewalls fazem parte de uma estratégia importante de defesa em múltiplas camadas.
Dispositivos dedicados à proteção de ataques DDoS
Empresas com demandas mais avançadas podem utilizar dispositivos específicos para detecção e mitigação de ataques DDoS. Esses equipamentos são instalados diretamente na infraestrutura da rede e monitoram continuamente o tráfego recebido.
Essas soluções conseguem identificar:
- ataques volumétricos;
- comportamentos anormais na rede;
- padrões suspeitos de acesso;
- ameaças direcionadas à camada 7.
Um dos diferenciais desses dispositivos é o uso de análise comportamental. Em vez de depender apenas de assinaturas conhecidas, eles aprendem o padrão normal de funcionamento das aplicações e identificam desvios automaticamente.
Isso permite detectar ameaças desconhecidas com mais rapidez e reduzir o tempo de resposta diante de novos tipos de ataque.
Como escolher a melhor proteção contra DDoS?
Escolher uma proteção eficiente contra ataques DDoS é importante para manter a estabilidade, a disponibilidade e a segurança de sites e aplicações. Como diferentes soluções oferecem níveis variados de proteção, é essencial avaliar alguns critérios antes da contratação.
Os principais pontos que devem ser analisados incluem:
| Critério | Por que é importante |
|---|---|
| Monitoramento contínuo | Permite identificar atividades suspeitas em tempo real |
| Mitigação automatizada | Reduz o impacto dos ataques sem interromper acessos legítimos |
| Escalabilidade | Garante que a proteção acompanhe o crescimento do tráfego |
| Facilidade de implementação | Simplifica a configuração e a gestão da segurança |
Além desses fatores, também vale verificar se a solução oferece proteção para ataques direcionados à camada 7, suporte especializado e integração com outras ferramentas de segurança.
Considerações finais
Os ataques DDoS continuam evoluindo e podem afetar desde pequenos sites até grandes operações digitais. Além de causar indisponibilidade, esse tipo de ataque compromete a experiência dos usuários, impacta serviços e pode gerar prejuízos operacionais relevantes.
Por isso, a proteção não deve se limitar apenas à reação quando um incidente acontece. Monitoramento contínuo, infraestrutura resiliente, firewalls e soluções especializadas ajudam a reduzir vulnerabilidades e aumentam a capacidade de resposta diante de ameaças.
Resumo das práticas de proteção contra DDoS
| Prática | Função |
|---|---|
| Plano de resposta | Organizar ações rápidas durante incidentes |
| Infraestrutura distribuída | Reduzir pontos únicos de falha |
| Proteção em nuvem | Mitigar tráfego malicioso em larga escala |
| Firewalls | Filtrar acessos e bloquear solicitações suspeitas |
| Monitoramento contínuo | Identificar atividades anormais em tempo real |
| Mitigação automatizada | Reduzir impactos sem interromper acessos legítimos |
| Dispositivos dedicados | Detectar e bloquear ataques avançados |
| Análise comportamental | Identificar padrões incomuns de tráfego |
Quanto mais preparada estiver a infraestrutura, menores tendem a ser os impactos causados por ataques que exploram falhas, sobrecarga de tráfego e indisponibilidade de serviços.
Se você gostou desse conteúdo, visite o Blog da Hostgator e confira mais: