


Entenda como o DNSSEC protege seu domínio contra respostas DNS falsificadas, em quais casos a ativação compensa e quais erros de configuração podem tirar o site do ar.
Todos os dias, milhões de consultas DNS acontecem sem que o usuário perceba, e é exatamente nesse processo invisível que boa parte dos ataques de sequestro de tráfego acontece.
O DNSSEC surgiu para resolver esse ponto cego, adicionando assinaturas digitais que comprovam que a resposta de um domínio realmente veio do servidor legítimo, e não de um invasor tentando redirecionar visitantes para um site falso.
Resumo do artigo
- O DNSSEC adiciona assinaturas digitais aos registros DNS para comprovar que uma resposta é autêntica.
- Ele protege contra DNS spoofing e cache poisoning, mas não substitui o HTTPS nem criptografa o tráfego do site.
- Ativar DNSSEC exige suporte do registrador e do provedor DNS, além de configurar corretamente o registro DS.
- Erros de configuração, como assinaturas expiradas ou registros DS incorretos, podem deixar o domínio inacessível.
- DNSSEC vale a pena principalmente para sites, lojas virtuais e serviços críticos que dependem de confiança do usuário.
O que é DNSSEC?
DNSSEC é a sigla para Domain Name System Security Extensions, um conjunto de extensões que adiciona autenticação criptográfica ao sistema tradicional de resolução de nomes de domínio.
Na prática, ele serve para permitir verificar que a resposta recebida ao consultar um domínio realmente veio do servidor autorizado e não foi alterada por um invasor no meio do caminho.
Qual problema de segurança ele resolve
O DNS tradicional não verifica a autenticidade das respostas, o que abre espaço para ataques em que um invasor engana o sistema e redireciona o usuário para um site falso sem que ninguém perceba a diferença.
DNSSEC é a mesma coisa que DNS?
Não. O DNS é o sistema responsável por traduzir nomes de domínio em endereços IP. Já o DNSSEC é uma camada adicional de segurança sobre esse sistema, que confirma se a resposta recebida é confiável.
Como o DNSSEC funciona?
Entender a mecânica por trás do DNSSEC ajuda a visualizar por que ele é eficaz contra determinados tipos de ataque e por que a configuração exige atenção a detalhes técnicos.
Assinaturas digitais nos registros DNS
Cada registro DNS de uma zona assinada recebe uma assinatura digital, gerada a partir de uma chave privada, que comprova a origem e a integridade daquela informação.
Chaves públicas e privadas
O sistema usa um par de chaves: a chave privada assina os registros e permanece protegida no servidor, enquanto a chave pública fica disponível para que qualquer resolver DNS possa validar essas assinaturas.
Principais registros do DNSSEC
O registro DNSKEY publica a chave pública da zona, enquanto o registro DS, cadastrado no domínio pai, cria o elo que conecta a zona assinada à cadeia de confiança do DNS. Além deles, o RRSIG guarda as assinaturas e o NSEC ou NSEC3 comprova a inexistência de registros. Cada um guarda informações específicas, necessárias para que a validação aconteça corretamente:
| Registro | Onde fica | Função principal |
|---|---|---|
| DNSKEY | Zona do próprio domínio | Publica a chave pública para validação |
| RRSIG | Zona do próprio domínio | Guarda a assinatura digital dos registros |
| DS | Domínio pai (registrador) | Conecta a zona à cadeia de confiança |
| NSEC/NSEC3 | Zona do próprio domínio | Comprova a inexistência de um registro |
Juntos, esses registros formam a base técnica que permite validar a autenticidade de uma zona assinada. Entender essa divisão de papéis também ajuda bastante na hora de diagnosticar problemas, já que cada registro representa um ponto de falha diferente na cadeia.
Como funciona a cadeia de confiança
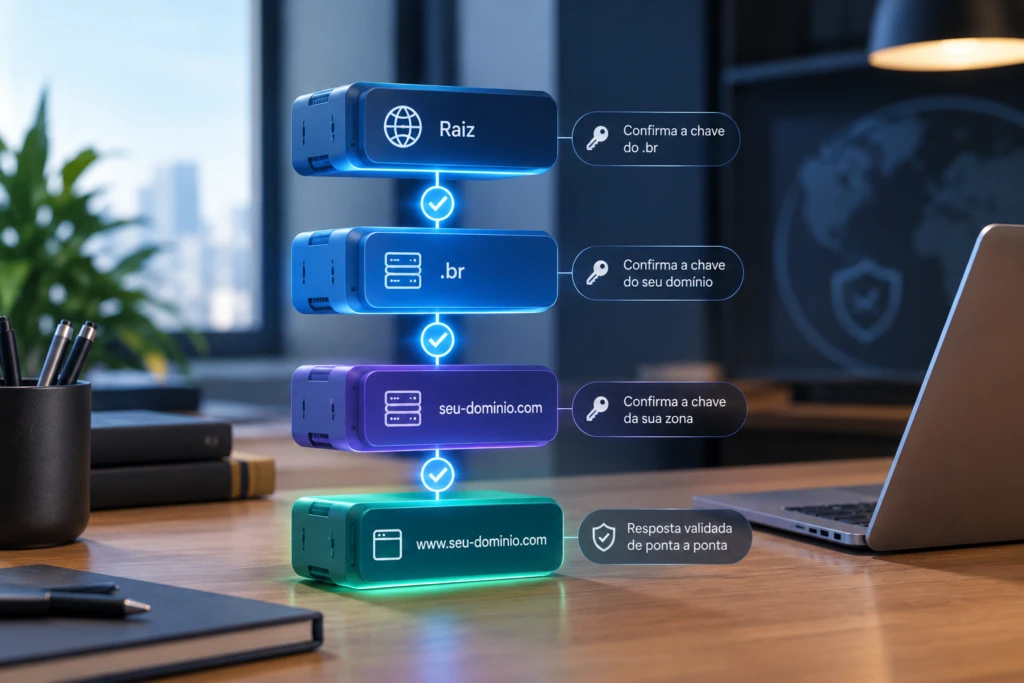
A validação segue uma hierarquia que começa na raiz da internet, passa pelo domínio de topo (como .com ou .br) e chega até a zona do próprio domínio, formando uma corrente de confiança verificável em cada etapa.
Na prática, isso funciona como uma sequência de referências: a raiz confirma a chave do .br, o .br confirma a chave do seu domínio, e assim por diante, até que a resposta final seja validada de ponta a ponta.
Como ocorre a validação de uma resposta DNS
Quando um resolver compatível com DNSSEC recebe uma resposta, ele verifica a assinatura digital usando a chave pública correspondente. Se a assinatura não bater, a resposta é rejeitada antes mesmo de chegar ao usuário.
Contra quais ataques o DNSSEC protege?
O DNSSEC foi criado especificamente para combater um grupo de ataques que exploram falhas de autenticidade no sistema DNS tradicional.
| Ataque | Como funciona | Como o DNSSEC ajuda |
|---|---|---|
| DNS spoofing | Forja respostas falsas para redirecionar o usuário | Rejeita respostas sem assinatura válida |
| Cache poisoning | Insere registros falsos no cache do resolver | Impede que registros forjados sejam aceitos |
| Man-in-the-middle | Intercepta e altera respostas em trânsito | Detecta alterações feitas antes de a resposta chegar ao resolver que valida |
Vamos entender melhor cada um deles:
DNS spoofing
Nesse ataque, o invasor forja respostas DNS falsas para redirecionar o usuário a um site malicioso sem que o navegador perceba a fraude.
O golpe explora o fato de que o DNS tradicional não tem uma verificação criptográfica de origem: se a resposta falsa chegar antes da verdadeira e passar pelas checagens básicas, ela pode ser aceita.
Cache poisoning
O envenenamento de cache acontece quando um invasor insere registros falsos no cache de um servidor DNS, fazendo com que múltiplos usuários sejam redirecionados incorretamente até que o cache seja limpo.
Como o cache é compartilhado entre vários usuários de um mesmo provedor, esse tipo de ataque tem potencial de afetar um número muito maior de pessoas do que um spoofing isolado.
Manipulação de respostas DNS
Em redes não seguras, um invasor posicionado no caminho da consulta pode interceptar e alterar respostas DNS em trânsito, um tipo de ataque conhecido como man-in-the-middle.
O DNSSEC protege as respostas entre os servidores autoritativos e o resolver que faz a validação. No trecho entre o dispositivo do usuário e esse resolver, a proteção depende de validação local ou de protocolos como DNS over HTTPS (DoH) e DNS over TLS (DoT).
Quais são as vantagens do DNSSEC
Na prática, esses mecanismos de proteção se traduzem em benefícios diretos para o domínio:
- Autenticidade: permite confirmar que a resposta DNS veio do servidor autorizado a responder pelo domínio.
- Integridade dos registros: alterações feitas sem a chave privada correta são detectadas e rejeitadas pelos resolvers que validam DNSSEC.
- Menor superfície de ataque: a camada extra complementa as outras práticas de segurança já adotadas no site.
- Menos redirecionamentos maliciosos: como respostas falsificadas são descartadas, o risco de o usuário ser levado a um site clonado diminui consideravelmente.
Por isso, o DNSSEC costuma ser recomendado para domínios em que a confiança do usuário é crítica.
Quais são as limitações do DNSSEC?
Apesar dos benefícios, o DNSSEC não é uma solução completa de segurança e precisa ser entendido dentro dos seus limites reais.
DNSSEC não criptografa as consultas
O DNSSEC garante autenticidade, mas não embaralha o conteúdo das consultas DNS, que continuam visíveis para quem monitora a rede. Para isso existem protocolos como DNS over HTTPS (DoH) e DNS over TLS (DoT).
Ele também não substitui o HTTPS, já que as duas tecnologias protegem etapas diferentes da navegação, como mostramos na comparação entre DNSSEC e HTTPS mais adiante.
DNSSEC não protege contra outras ameaças
Apesar de resolver boa parte dos problemas de autenticidade do DNS, o DNSSEC deixa algumas lacunas que precisam de outras camadas de segurança:
- Ataques DDoS: não impede ataques direcionados ao servidor DNS ou ao site.
- Malware: não protege contra programas maliciosos instalados diretamente no dispositivo do usuário.
- Outras ferramentas de proteção: não substitui firewall, antivírus ou outras soluções de segurança do site.
Por isso, o DNSSEC deve ser tratado como uma camada complementar, e não como a única linha de defesa do domínio. Vale reforçar que essa proteção acontece na etapa de resolução do domínio, antes mesmo de o navegador estabelecer conexão com o servidor.
Dependência de configuração correta
Uma configuração malfeita pode causar mais problemas do que benefícios, incluindo a indisponibilidade completa do domínio para parte dos usuários.
Diferente de um erro comum de DNS, como nem todos os resolvers validam DNSSEC, a falha pode aparecer apenas para parte dos usuários, o que dificulta identificar a causa logo de início.
Compatibilidade e suporte do provedor
Nem todo registrador ou provedor DNS oferece suporte completo ao DNSSEC, o que pode limitar a adoção dependendo de onde o domínio está registrado.
DNSSEC vale a pena?
A resposta para se DNSSEC vale a pena depende do tipo de site e do quanto a credibilidade do domínio importa para o negócio.
Quando é recomendado ativar
Domínios que lidam com dados sensíveis, login ou transações financeiras se beneficiam bastante da camada extra de autenticidade que o DNSSEC oferece.
Para e-commerces e serviços que processam login e pagamento, o DNSSEC reduz o risco de redirecionamentos maliciosos que poderiam expor dados de clientes.
Quando pode não ser necessário
Sites pessoais, blogs pequenos ou páginas institucionais simples têm menos a perder com um redirecionamento malicioso, embora a ativação também não traga impacto relevante no desempenho quando bem configurada.
A tabela a seguir resume rapidamente quando a ativação costuma compensar.
| Tipo de site | Vale a pena ativar? |
|---|---|
| E-commerce e lojas virtuais | Sim, fortemente recomendado |
| Serviços financeiros ou de login | Sim, fortemente recomendado |
| Sites institucionais simples | Recomendado, mas não urgente |
| Blogs pessoais e projetos simples | Opcional |
Independentemente do porte do site, quando bem configurado, o DNSSEC tem impacto mínimo no desempenho, mas exige atenção extra em migrações e trocas de provedor.
Como ativar o DNSSEC com segurança?
Seguir uma ordem definida de etapas reduz bastante o risco de erros durante a ativação do DNSSEC em um domínio.
- Verifique o suporte do registrador e provedor DNS: confirme se ambos são compatíveis com DNSSEC.
- Gere ou habilite as chaves DNSSEC: ative a assinatura da zona no painel do provedor DNS.
- Configure o registro DS: cadastre o registro DS no painel do registrador do domínio.
- Valide a cadeia de confiança: use uma ferramenta de verificação para confirmar a validação.
- Teste o domínio após a ativação: acesse o site a partir de diferentes redes e dispositivos.
Fazer a ativação fora do horário de pico do site também ajuda a reduzir o impacto, caso algo precise ser ajustado rapidamente.
Domínios que utilizam serviços externos de DNS
Quando o DNS é gerenciado por um provedor externo, como a Cloudflare, é preciso confirmar se o DNSSEC é suportado tanto no registrador quanto nesse provedor antes de ativar a configuração.
Nesse cenário, o provedor externo assina a zona e gera os dados do registro DS, que depois precisam ser cadastrados no registrador. No caso de domínios .br, esse cadastro é feito no painel do Registro.br, como explicamos no guia sobre o DNS do Registro.br.
Como verificar se o DNSSEC está funcionando?
Existem formas simples de confirmar se a configuração do DNSSEC está correta, sem precisar de conhecimento técnico avançado.
Consultar os registros DNSSEC
Ferramentas online de consulta DNS permitem visualizar diretamente os registros DNSKEY, DS e RRSIG associados a um domínio. Algumas opções gratuitas facilitam essa consulta:
- DNSViz: cria uma representação visual da cadeia de autenticação do domínio e sinaliza erros encontrados na configuração DNSSEC. É especialmente útil para visualizar em qual etapa a confiança foi quebrada.
- DNSSEC Debugger da Verisign: verifica a cadeia de confiança passo a passo, desde a raiz até o domínio analisado, destacando problemas encontrados durante a validação.
- Comando dig: para quem prefere a linha de comando,
dig DS seudominio.com.br +shortmostra o registro DS publicado edig seudominio.com.br +dnssecretorna as assinaturas da zona.
Validar o registro DS
Compare o valor do registro DS publicado no domínio pai com o gerado pelo provedor DNS para confirmar que ambos coincidem.
Verificar a cadeia de confiança e identificar erros
Essas ferramentas mostram, passo a passo, cada elo da cadeia de confiança e costumam apontar exatamente qual etapa da validação falhou, economizando tempo na hora de corrigir o problema.
O que pode dar errado ao configurar DNSSEC?
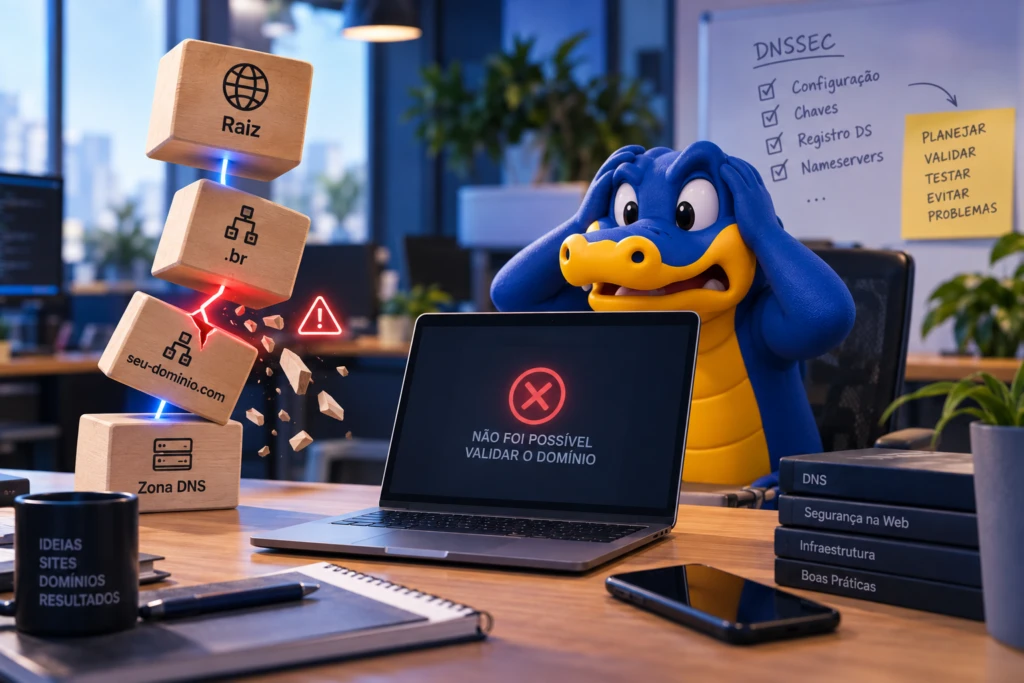
A maioria dos problemas relacionados ao DNSSEC não vem da tecnologia em si, mas de erros durante o processo de configuração.
Registro DS incorreto
Um registro DS cadastrado com valores errados no domínio pai quebra a cadeia de confiança e pode tornar o domínio inacessível para resolvers que validam DNSSEC.
Assinaturas expiradas ou chaves configuradas incorretamente
As assinaturas RRSIG têm prazo de validade e precisam ser renovadas periodicamente, e as chaves também passam por rotações (rollover). Se a zona não for reassinada a tempo, ou se a troca de chaves não acompanhar o registro DS, a validação falha.
Troca de provedor DNS ou de nameservers sem desativar o DNSSEC
Trocar os nameservers ou migrar de provedor DNS sem antes desativar o DNSSEC corretamente é uma das causas mais comuns de indisponibilidade. O registro DS antigo continua apontando para chaves que o novo provedor não usa, e a validação falha. O procedimento seguro está detalhado na seção de cuidados mais abaixo.
| Erro comum | Causa raiz |
|---|---|
| Registro DS incorreto | Valores digitados errados no domínio pai |
| Assinaturas expiradas | Zona não reassinada a tempo ou rotação de chaves fora de sincronia com o DS |
| Falha após troca de provedor | DNSSEC não desativado antes da migração |
| Cadeia de confiança quebrada | Inconsistência entre zona filha e domínio pai |
Quais são os sintomas de um DNSSEC mal configurado
Resolvers que validam DNSSEC rejeitam respostas com assinaturas inválidas, o que pode tornar o domínio completamente inacessível para parte dos usuários. Em vez de um erro claro de página não encontrada, o problema costuma aparecer como falha de resolução DNS, algo que confunde bastante quem não conhece o funcionamento do DNSSEC.
Alguns sinais ajudam a suspeitar que o problema está relacionado ao DNSSEC:
- O site funciona normalmente em uma rede, mas falha em outra.
- Ferramentas de linha de comando retornam erro de SERVFAIL ao consultar o domínio.
- O problema surgiu logo após uma alteração de nameservers ou chaves.
- Sites de verificação de DNSSEC apontam falha na cadeia de confiança.
Por que o site pode funcionar para alguns usuários e não para outros
Isso acontece porque nem todos os resolvers DNS validam DNSSEC. Quem usa um resolver que não faz essa validação continua acessando o site normalmente, enquanto outros usuários recebem erro. Como resolvers públicos muito usados, como Google Public DNS, Cloudflare e Quad9, validam DNSSEC, a falha costuma atingir uma parcela grande do público.
Como identificar se o problema está no DNSSEC
Quando um domínio deixa de responder depois da ativação do DNSSEC, de uma troca de nameservers ou de uma migração de provedor, é importante verificar se a falha realmente está na cadeia de confiança antes de alterar outras configurações do DNS.
As ferramentas apresentadas na seção anterior, como o DNSViz e o DNSSEC Debugger da Verisign, analisam os registros DS, DNSKEY e RRSIG e mostram em qual ponto da cadeia a validação foi interrompida.
Quais cuidados tomar antes de alterar DNS ou nameservers?

Mudanças de DNS ou nameservers exigem atenção redobrada quando o domínio já tem DNSSEC ativo, já que essa combinação é uma das maiores fontes de indisponibilidade.
Verifique se o DNSSEC está ativo
Antes de qualquer alteração, confirme no painel do registrador se o domínio já tem DNSSEC habilitado, já que isso muda completamente o processo de migração.
Planeje a migração entre provedores
O ideal é desativar o DNSSEC antes de trocar de provedor DNS: remova o registro DS no registrador e aguarde o TTL desse registro expirar (normalmente de algumas horas a 2 dias) antes de trocar os nameservers. Depois que a nova configuração estiver estável, reative o DNSSEC no novo provedor e cadastre o novo registro DS.
Atualize o registro DS no momento correto
Fora das migrações, o registro DS também precisa acompanhar as rotações de chave. Atualizar o DS cedo demais ou tarde demais em relação à troca da chave é uma causa comum de falha temporária na resolução do domínio.
Teste a resolução depois da mudança
Depois de qualquer alteração, teste o domínio em diferentes redes e aguarde o tempo de propagação das DNS antes de considerar que algo deu errado.
Antes de confirmar qualquer migração, vale revisar rapidamente este checklist:
- DNSSEC desativado no registrador, com o registro DS removido e o TTL expirado, se a migração envolver troca de provedor DNS.
- Registros DNS atuais documentados, incluindo A, CNAME, MX e TXT.
- Novo provedor DNS testado antes da troca definitiva de nameservers.
- Novo registro DS cadastrado somente após a nova zona estar estável.
Seguir esse checklist reduz bastante o risco de indisponibilidade durante a transição.
DNSSEC x HTTPS: qual é a diferença?
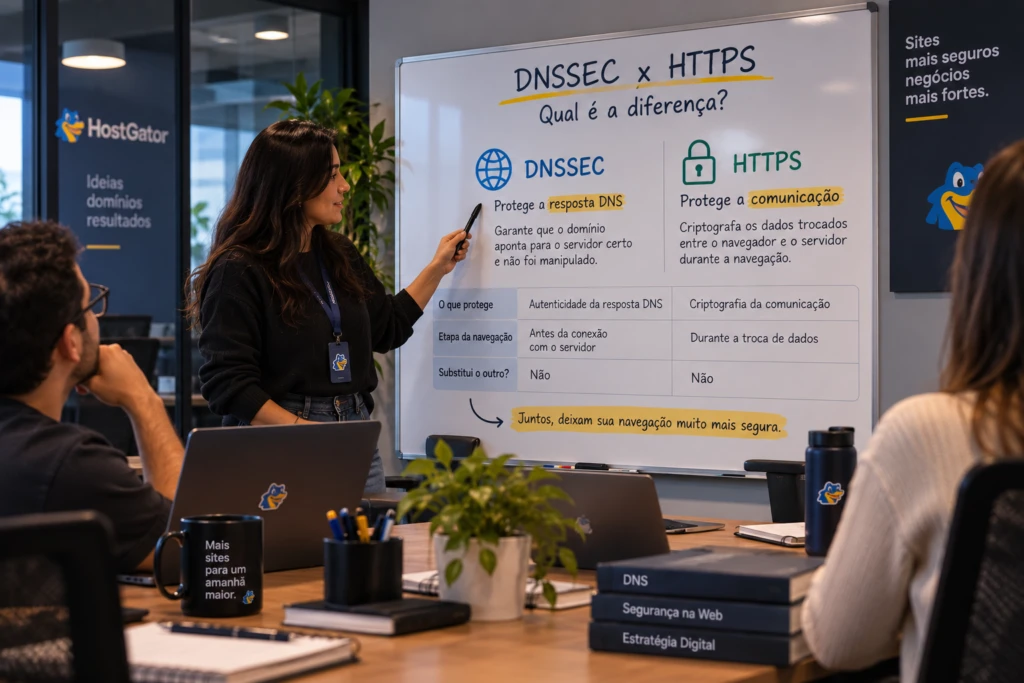
É comum confundir as duas tecnologias, já que ambas envolvem segurança e criptografia, mas elas protegem etapas completamente diferentes da navegação.
O que o DNSSEC protege
O DNSSEC garante que a resposta da consulta DNS, ou seja, o processo de descobrir para qual servidor o domínio aponta, é autêntica e não foi manipulada.
O que o HTTPS protege
O HTTPS protege a comunicação entre o navegador e o servidor depois que a conexão já foi estabelecida, criptografando os dados trocados durante a navegação.
Por que as duas tecnologias são complementares
Usar apenas uma das duas deixa uma lacuna de segurança. O DNSSEC garante que você chegou ao servidor certo, e o HTTPS garante que a conversa com esse servidor está protegida. Mesmo com DNSSEC ativo, o site ainda precisa de um certificado SSL para proteger a comunicação entre navegador e servidor.
| Aspecto | DNSSEC | HTTPS |
|---|---|---|
| O que protege | Autenticidade da resposta DNS | Criptografia da comunicação |
| Etapa da navegação | Antes da conexão com o servidor | Durante a troca de dados |
| Substitui o outro? | Não | Não |
O recomendado é usar as duas tecnologias em conjunto, já que elas cobrem riscos diferentes dentro do mesmo fluxo de navegação.
Conclusão
O DNSSEC é uma camada de segurança que resolve um problema real e específico: garantir que a resposta DNS recebida pelo usuário é autêntica. Para sites que lidam com login, pagamentos ou dados sensíveis, ativar essa proteção costuma valer a pena, desde que a configuração seja feita com atenção aos detalhes técnicos descritos neste guia.
Além do DNSSEC, manter o site protegido contra outras ameaças digitais também faz parte de uma boa estratégia de segurança. Conheça o Gator Protect, a ferramenta da HostGator que monitora a hospedagem em busca de malware e scripts maliciosos, com opções de remoção automática e firewall nas versões pagas.
E se você gostou do conteúdo, visite outros posts no Blog da HostGator.
Conteúdo relacionado